TÁMADÓI SZEMLÉLET
KORÁBBI PENTESTEREK
Technikai döntéseinket olyan szakemberek tapasztalata alapozza meg, akik valódi rendszereket teszteltek, nem csupán elméletben tanulmányozták a támadások működését.
// TÚL A MEGSZOKOTT BIZTONSÁGON
Segítünk a szervezeteknek megérteni kiberkockázataikat, megalapozott biztonsági döntéseket hozni, és a szabályozói elvárásokat valóban működő technikai kontrollokká alakítani.
„A kiberbiztonság technikai szakértelem nélkül csupán elmélet.”
Ígérni bárki tud. Mi a bizonyítékokban hiszünk.
Technikai döntéseinket olyan szakemberek tapasztalata alapozza meg, akik valódi rendszereket teszteltek, nem csupán elméletben tanulmányozták a támadások működését.
Kiberbiztonsági vezetői szemléletünk valódi, erősen szabályozott környezetben szerzett CISO-tapasztalatra épül, ahol a biztonsági döntéseknek a költségvetési korlátok, a szabályozói elvárások, a vezetői döntéshozatal és a mindennapi működés próbáját egyaránt ki kell állniuk.
A legtöbb kiberbiztonsági minősítés azt méri, ki tudja-e választani a helyes választ egy listából. A mi minősítéseink valódi, gyakorlati technikai tudás bizonyítását követelik meg.
A biztonság csak akkor építhető be már a tervezés során, ha a szakemberek értik a mérnöki gondolkodást is. Mérnökeink és biztonsági szakértőink együtt dolgoznak azon, hogy feltárják a szoftveres, beágyazott, OT- és kiberfizikai rendszerek kölcsönhatásait.
Biztonsági partnered az auditfelkészüléstől a legkritikusabb rendszerek támadásáig és védelméig.
OT penetrációs tesztelés · Megfelelőségi támogatás (IEC 62443)
Minden szolgáltatás →Magyarország első és egyetlen hivatalos OffSec-partnere.
Több mint képzés: mérhető fejlődési út a lehetőségektől a bizonyított képességig.
A gyakorlati tudást valós technikai feladatokkal mérje fel, ne csupán interjúk, önéletrajzok vagy minősítések alapján.
Mérje fel a tényleges technikai képességeket, azonosítsa a tudásbeli hiányokat, és lássa pontosan, hol hozza a legtöbb eredményt a fejlesztés.
Fejlessze a támadó, védelmi és átfogó kiberbiztonsági készségeket gyakorlati képzésekkel, laborfeladatokkal és szakmai minősítésekkel.
Gyakorlati felmérésekkel igazolja a képességeket, amelyek során a résztvevőknek valós technikai környezetben kell bizonyítaniuk, mire képesek.
Biztonsági megoldások a folyamatosan változó fenyegetésekkel szembenéző kritikus ágazatok számára.
Szabályozói megfelelőség biztosítása és a szoftveralapú járműplatformok kockázatainak kézben tartása.
A modern járművek egyre összetettebb, szoftvervezérelt rendszerré válnak, amelyek több száz ECU-t, felhőkapcsolatot és távoli, vezeték nélküli frissítést kapcsolnak össze. A fejlesztési folyamatok gyakran elsősorban a funkcionalitásra és a funkcionális biztonságra összpontosítanak, miközben a kiberbiztonsági kockázatok csak későbbi fázisokban kerülnek előtérbe. A Qyntar a kiberbiztonsági elemzést már a modellalapú fejlesztési környezetekbe integrálja, így a lehetséges támadási felületek már a rendszertervezés során azonosíthatók. Szakértőink támadási forgatókönyveken keresztül elemzik a járműarchitektúrákat, és támogatják a fejlesztőcsapatokat abban, hogy a biztonsági követelmények a mérnöki munkafolyamatok szerves részévé váljanak. Megközelítésünk támogatja többek között az ISO/SAE 21434, az UNECE R155/R156 követelményeinek teljesítését, valamint az autóipari szoftverfejlesztésben alkalmazott modellalapú folyamatok biztonsági validációját.
Projektkockázatok csökkentése és magas biztonsági követelmények teljesítése szerződéses környezetben.
A védelmi, repülő- és űripari rendszerek rendkívül összetett, hosszú életciklusú platformok, amelyekben a digitális, beágyazott és kiberfizikai elemek szorosan összekapcsolódnak. A biztonsági követelményeket gyakran erős szabályozási és dokumentációs elvárások határozzák meg, miközben a valós támadási modellek elemzése sokszor háttérbe szorul. A Qyntar technikai, támadói szemlélettel elemzi az összetett rendszerarchitektúrákat, és feltárja az IT-, OT- és beágyazott környezeteken átívelő támadási útvonalakat. A modellalapú elemzési módszerek lehetővé teszik a biztonsági kockázatok azonosítását már a rendszertervezés és az integráció során. Szolgáltatásaink támogatják a releváns iparági követelmények teljesítését, többek között a NIST 800-53, NIST 800-171, valamint a NATO és az EU kiberbiztonsági keretrendszerei mentén, továbbá a biztonságkritikus rendszerek audit- és megfelelőségi folyamatait.
Előny: a kiesések mérséklése és a kritikus infrastruktúrák ellenálló képességének erősítése.
Az energetikai és közműrendszerek egyre nagyobb mértékben támaszkodnak digitális vezérlőrendszerekre, ipari hálózatokra és távoli menedzsment-infrastruktúrára. Ezekben a környezetekben gyakran évtizedes technológiák működnek együtt újonnan integrált digitális elemekkel, ami összetett és nehezen átlátható támadási felületet eredményez. A Qyntar a kritikus infrastruktúrák architektúráját elemezve azonosítja az IT- és OT-rendszerek közötti lehetséges támadási útvonalakat, és valós fenyegetési modellekre épülő biztonsági intézkedések kialakításában támogatja a szervezeteket. Megközelítésünk támogatja többek között a NIS2, az IEC 62443, valamint a kritikus infrastruktúrákra vonatkozó hazai és európai kiberbiztonsági követelmények teljesítését.
Előny: a szellemi tulajdon védelme, a kiesések hatásának csökkentése és az engedélyezési folyamatok gyorsítása.
Az egészségügyi és gyógyszeripari rendszerek egyre inkább összekapcsolt digitális infrastruktúrákra, orvostechnikai eszközökre és adatintenzív platformokra épülnek. Az ágazatban kiemelt jelentőségű a betegadatok védelme és a rendszerek folyamatos rendelkezésre állása, miközben az eszközök és platformok gyakran összetett beszállítói ökoszisztémában működnek. A Qyntar az architektúrák és integrációs pontok technikai elemzésével azonosítja a valós működési környezetben kihasználható kockázatokat. A modellalapú megközelítés támogatja a biztonsági követelmények strukturált beépítését a fejlesztési és üzemeltetési folyamatokba. Szolgáltatásaink hozzájárulnak többek között a HIPAA, a GDPR, az orvostechnikai rendszerekre vonatkozó IEC 62304 és a kapcsolódó biztonsági követelmények teljesítéséhez.
Előny: jobb megtérülés a kockázatok proaktív csökkentésével.
A pénzügyi szektort gyors digitális innováció, felhőalapú infrastruktúrák és olyan új technológiák integrációja jellemzi, mint a mesterséges intelligencia vagy a decentralizált rendszerek. A rövid fejlesztési ciklusok és az összetett beszállítói láncok jelentős kockázatot teremthetnek, különösen a kritikus üzleti folyamatok és az érzékeny adatok védelmében. A Qyntar technikai, támadói szemlélettel elemzi a pénzügyi rendszerek architektúráját, és azonosítja a felhő-, alkalmazás- és integrációs rétegek lehetséges támadási felületeit. Szakértőink abban támogatják a szervezeteket, hogy a biztonsági kontrollok ne csupán a megfelelőséget szolgálják, hanem valós fenyegetésekkel szemben is hatékonyak legyenek. Megközelítésünk támogatja a DORA, a PCI DSS és a pénzügyi szektorban alkalmazott nemzetközi kiberbiztonsági szabványok követelményeihez való igazodást.
Előny: innováció ellenőrizetlen kockázatok bevezetése nélkül.
Az új technológiákat gyakran gyorsabban vezetik be, mint ahogy azok kockázatait valóban megértik. Az AI- és LLM-rendszerek, autonóm ágensek és más feltörekvő platformok olyan támadási felületeket teremtenek, amelyek kezelésére a hagyományos biztonsági programokat nem tervezték: a prompt injection támadásoktól és adatszivárgástól a nem biztonságos integrációkig és a tisztázatlan felelősségi körökig. A Qyntar technikai, támadói szemlélettel vizsgálja, hogyan viselkednek ezek a rendszerek valós támadási helyzetben, nem csupán azt, hogyan működnek a dokumentáció szerint. Szakértőink abban támogatják a szervezeteket, hogy az irányítási és biztonsági kontrollokat technikai bizonyítékok támasszák alá, és az innováció ismert, értelmezett és kezelt kockázatok mellett haladhasson tovább.
Megközelítésünk támogatja a szervezeteket az olyan új szabályozásokhoz és szabványokhoz való igazodásban, mint az EU AI Act, az ISO/IEC 42001 és az OWASP LLM-alkalmazásokra vonatkozó útmutatásai.
A Qyntar budapesti központú kiberbiztonsági és biztonságmérnöki vállalat, amely Európa-szerte támogat szervezeteket. Összetett digitális rendszereket védünk az IT-infrastruktúrától és a felhőtől az ipari vezérlőrendszereken (OT/ICS), AI/LLM-alkalmazásokon és összekapcsolt termékeken át, miközben ügyfeleink saját kiberbiztonsági képességeinek fejlesztésében is részt veszünk.
A döntéseink mögött álló tapasztalat különböztet meg bennünket. Nem kizárólag elméleti vagy papíron igazolt szakértelemre építünk: szakembereink valódi rendszereket támadtak, tényleges felelősséggel járó biztonsági programokat vezettek, és tudásukat a gyakorlatban is bizonyították.
Összetett és kritikus működésű környezetekben kiberbiztonsági szakértőink mérnökökkel együttműködve elemzik és védik a termékeket, architektúrákat és összekapcsolt rendszereket az IT, OT, beágyazott technológiák, AI és kiberfizikai környezetek teljes spektrumán.
Kikkel dolgozunk
Elsősorban olyan környezetekre összpontosítunk, ahol egy biztonsági hiba súlyos következményekkel járhat: kritikus infrastruktúrák, egészségügy, pénzügyi szolgáltatások, autóipar, valamint a védelmi, repülő- és űripar.
Emellett olyan technológiai vállalatokat, gyártókat és növekvő cégeket is támogatunk, amelyek érzékeny adatokat kezelnek, kritikus folyamatokat működtetnek, vagy olyan szabályozói elvárásoknak kell megfelelniük, mint a NIS2, a DORA, az IEC 62443 vagy a Cyber Resilience Act.
Minden együttműködés mögött olyan gyakorlati szakemberek állnak, akik valódi rendszereket törtek fel, felsővezetői szinten viseltek felelősséget a biztonságért, és doktori mélységben kutattak kiberbiztonsági problémákat.
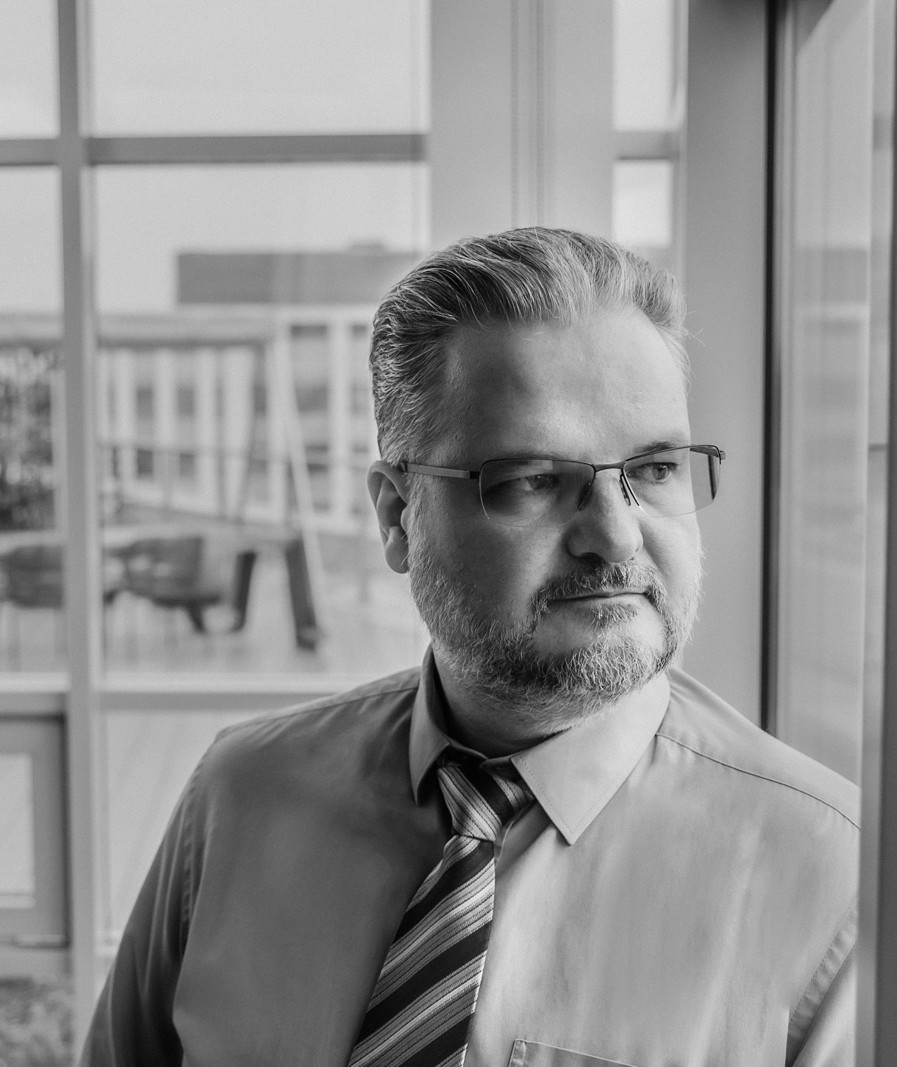
Társalapító és CEO
Péter széles körű tapasztalattal rendelkezik a mérnöki területeken, a technológiai üzletfejlesztésben és az összetett ipari környezetekben. Szakmai háttere összekapcsolja a kiberbiztonságot, a mérnöki szemléletet és az üzleti kockázatkezelést, így a Qyntar munkája ahhoz igazodik, ahogyan a kritikus rendszereket a valóságban megtervezik, üzemeltetik és használják.
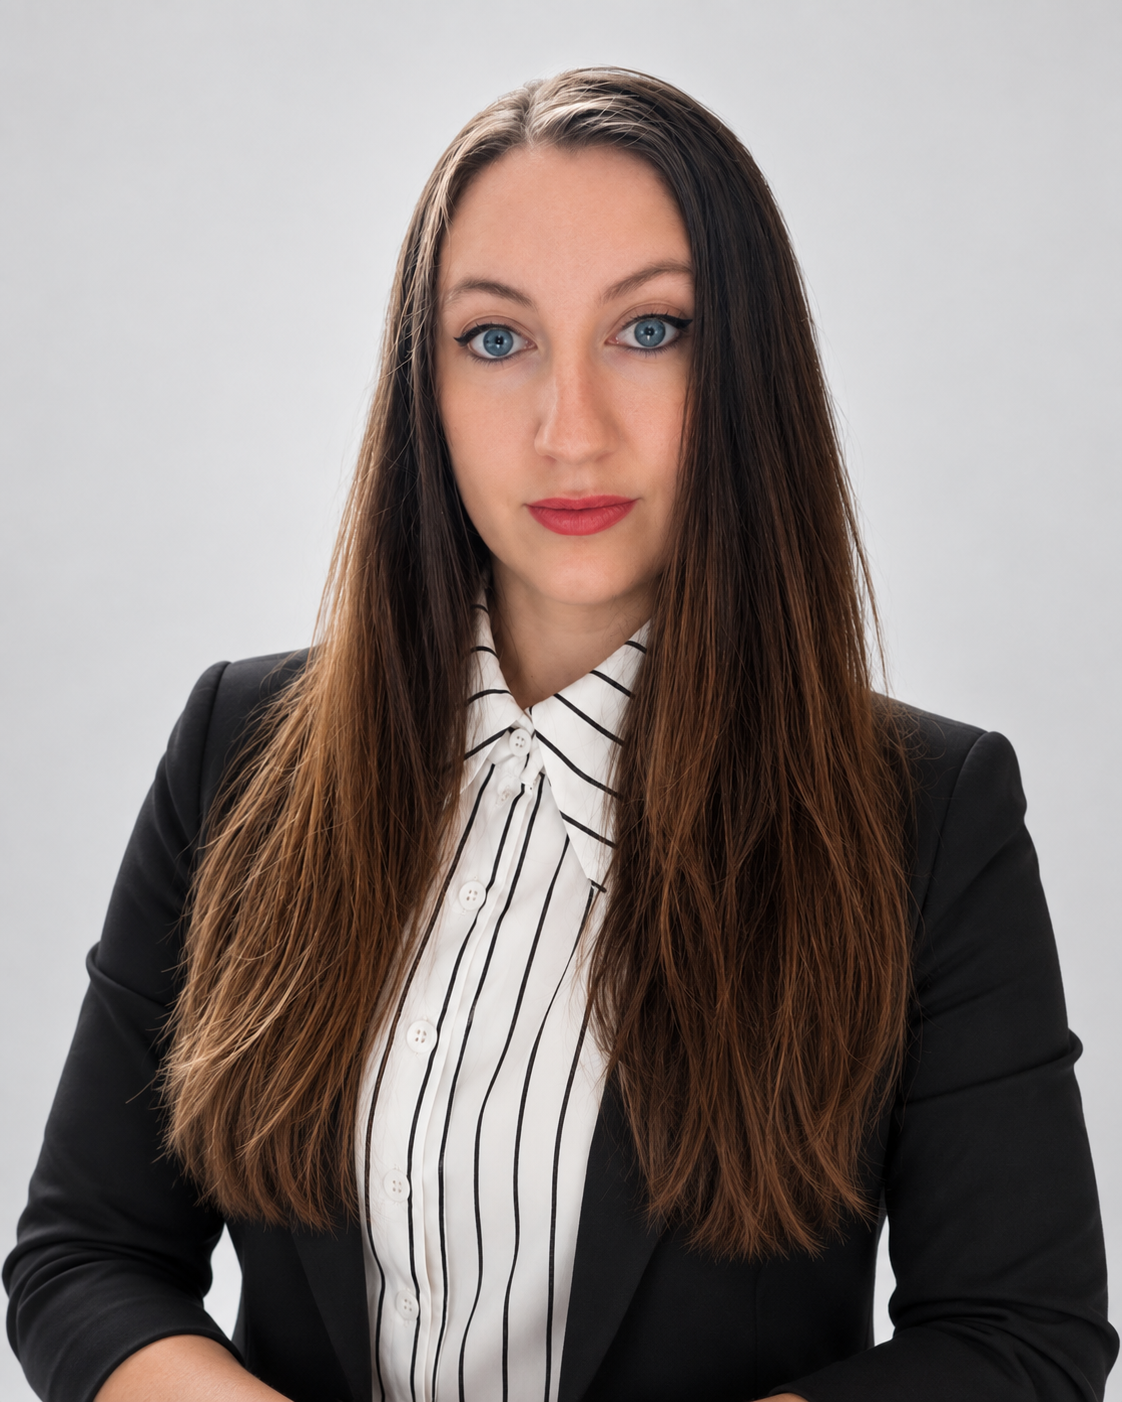
Társalapító és CTO
Szandra 15 éves kiberbiztonsági tapasztalattal rendelkezik a penetrációs tesztelés, az offenzív biztonság, a vállalati biztonsági vezetés és az AI-biztonság területén. Hat évet dolgozott multinacionális környezetben, többek között helyi CISO-ként, jelenleg pedig az ELTE Informatikai Doktori Iskolájának PhD-hallgatója, kutatási területe az AI-biztonság.
Egy konkrét technikai kérdéstől a komplex biztonsági projektekig segítünk tisztázni a lehetőségeket, a prioritásokat és a továbblépés irányát.